Sécurité Joomla : 5 verrous pour empêcher /administrator de devenir une porte ouverte
La sécurité Joomla ne dépend pas d’un réglage unique ni d’une extension miracle. Un site compromis peut diffuser du spam, afficher des redirections frauduleuses, héberger des pages parasites ou exposer des données. La méthode la plus fiable consiste à réduire les points d’entrée, à détecter rapidement les anomalies et à pouvoir restaurer le site sans improviser.
1. Commencer par fermer les failles déjà connues
Joomla dispose de mécanismes de sécurité solides, mais leur efficacité dépend de la version utilisée, de la qualité de l’hébergement, du template et des extensions installées. Les attaques exploitent souvent des vulnérabilités connues alors qu’un correctif existe déjà. La première mesure consiste donc à organiser une maintenance régulière, vérifiable et adaptée à l’importance du site.
Quiz : Maîtriser la sécurité Joomla
Mettre à jour le cœur, le template et les extensions
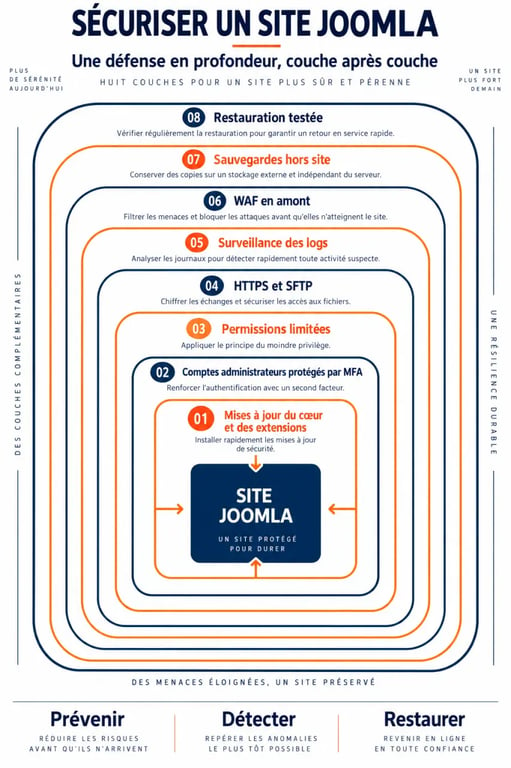
Maintenez Joomla sur une version encore prise en charge, puis appliquez les mises à jour du cœur, des composants, des modules, des plugins et des templates. Une extension inactive mais toujours installée reste une surface d’attaque. Désactivez-la si vous devez la conserver temporairement, mais supprimez-la lorsqu’elle n’a plus d’utilité.
Avant une mise à jour importante, effectuez une sauvegarde complète. Lorsque le site est stratégique, testez aussi le changement sur un environnement de préproduction. Vous pourrez ainsi repérer un conflit avec une extension ou un template avant de modifier le site en production.
Choisir les extensions avec prudence
Chaque extension ajoute du code, des droits et parfois des connexions à des services externes. Privilégiez les extensions maintenues, compatibles avec votre version de Joomla et dont l’éditeur publie clairement les évolutions. Consultez le Joomla Extensions Directory, vérifiez la date des dernières mises à jour et évitez les copies non officielles ou les fichiers téléchargés depuis des sources inconnues.
Réduire le nombre d’extensions est souvent plus efficace que multiplier les outils de protection. Avant une installation, demandez-vous si la fonction est réellement nécessaire, si l’extension est suivie et si elle peut être supprimée facilement en cas de problème.
2. Protéger l’administration comme un accès sensible
Le répertoire /administrator est une cible classique des tentatives de brute force. Un mot de passe faible ou partagé peut suffire à compromettre l’administration du site. L’objectif est de rendre l’accès nominatif, difficile à deviner et limité aux personnes qui en ont réellement besoin.
Associer mots de passe uniques et authentification multifacteur
Chaque administrateur doit disposer de son propre compte et d’un mot de passe long, unique et stocké dans un gestionnaire de mots de passe. Évitez les comptes génériques transmis entre collaborateurs ou prestataires. Ils compliquent l’identification de l’auteur d’une modification et restent parfois actifs après le départ d’une personne.
Activez l’authentification multifacteur pour les comptes sensibles, en particulier ceux des super administrateurs. La MFA limite les conséquences d’un mot de passe volé, mais elle ne remplace ni les mises à jour ni la gestion correcte des droits.
Appliquer le principe du moindre privilège
Un rédacteur n’a pas besoin des mêmes autorisations qu’un développeur ou qu’un administrateur technique. Attribuez à chaque compte uniquement les droits nécessaires à sa mission. Retirez immédiatement les accès d’un ancien collaborateur et contrôlez régulièrement la liste des utilisateurs.
Si l’équipe travaille à distance, une restriction d’accès par IP, un VPN ou une protection côté serveur peut renforcer l’accès au backoffice. Ces mesures doivent toutefois rester compatibles avec les usages réels de l’équipe, au risque de bloquer les personnes autorisées.
3. Sécuriser les fichiers, le serveur et les échanges
La sécurité d’un site Joomla dépend aussi de ce qui se passe en dehors du CMS. Des identifiants FTP transmis en clair, des permissions trop larges ou une configuration serveur négligée peuvent contourner les protections appliquées dans l’administration.
- Utilisez SSH ou SFTP plutôt que FTP pour transférer des fichiers.
- Forcez HTTPS sur l’ensemble du site et corrigez le contenu mixte éventuel.
- Évitez les permissions 777, qui autorisent des écritures excessives.
- Comme repères courants, utilisez 644 pour les fichiers et 755 pour les répertoires, puis adaptez ces valeurs aux exigences de l’hébergement.
- Protégez les fichiers de configuration et désactivez l’affichage public des erreurs en production.
Les journaux du serveur et de Joomla donnent des indications concrètes sur l’activité du site : échecs de connexion répétés, création inattendue d’un compte, requêtes anormales ou erreurs apparues après une mise à jour. Les consulter ponctuellement ne suffit pas. Définissez qui les surveille et quel signal doit déclencher une vérification.
Cette surveillance des logs aide à repérer une tentative avant qu’elle ne devienne un incident visible par les visiteurs ou les moteurs de recherche. Elle facilite aussi l’analyse si une compromission est confirmée.
4. Ajouter une protection en amont sans alourdir le site
Les protections natives de Joomla couvrent une partie des besoins, mais elles n’arrêtent pas toutes les requêtes malveillantes avant leur arrivée sur le serveur. Un pare-feu applicatif, ou WAF, agit comme un filtre placé devant le site. Il peut contribuer à bloquer des tentatives d’injection SQL, de XSS, de CSRF, de brute force ou certains trafics automatisés.
| Solution | Rôle principal | Limite à connaître |
|---|---|---|
| Réglages Joomla | Gérer les utilisateurs, les droits, la MFA et les mises à jour | Ne filtre pas tout le trafic hostile en amont |
| Extension de sécurité | Ajouter des contrôles et des alertes au niveau du CMS | Doit elle-même être maintenue |
| WAF cloud ou serveur | Filtrer les requêtes avant leur arrivée dans Joomla | Ne corrige pas une extension vulnérable |
| Maintenance suivie | Contrôler, corriger et réagir dans la durée | Repose sur une procédure et une personne responsable |
Le WAF est particulièrement pertinent pour un site exposé, un formulaire très sollicité, une boutique ou une administration gérée par plusieurs personnes. Il ajoute une couche de filtrage sans remplacer les mises à jour, la gestion des droits ou les sauvegardes.
Réglez aussi une protection anti-spam adaptée aux formulaires. Une barrière trop agressive peut bloquer des demandes légitimes, tandis qu’une absence de contrôle peut transformer le serveur en relais de messages indésirables. Le bon réglage dépend du type de formulaire et du public attendu.
5. Faire des sauvegardes qui permettent vraiment de repartir
Une sauvegarde n’est utile que si elle peut être restaurée. Elle doit inclure les fichiers du site et la base de données, être conservée hors de l’hébergement principal et être réalisée selon une fréquence cohérente avec les modifications publiées. Pour un site éditorial mis à jour souvent, une sauvegarde ancienne peut entraîner une perte de contenu importante.
Tester la restauration avant l’incident
Utilisez une solution telle qu’Akeeba Backup ou les outils de votre hébergeur, puis testez la restauration sur un environnement séparé. Vérifiez que les médias, les articles, les comptes, les formulaires et la configuration fonctionnent après le retour arrière.
Un export de base via phpMyAdmin peut compléter votre dispositif, mais il ne remplace pas une sauvegarde complète du site. Conservez également les informations nécessaires à la restauration, notamment les accès et les paramètres indispensables au fonctionnement de Joomla.
Préparer une réponse simple en cas de compromission
Si vous suspectez un piratage, isolez le site si nécessaire, changez les identifiants d’administration et d’hébergement, conservez les logs, puis restaurez une version saine. Après cette remise en ligne, recherchez la cause : extension vulnérable, compte compromis, permission incorrecte ou accès serveur exposé.
Réinstaller sans corriger l’origine du problème revient à laisser la même porte entrouverte. Une sécurité Joomla fiable associe prévention, surveillance et capacité de reprise. Cette organisation réduit les risques au quotidien et permet de réagir plus sereinement lorsqu’un incident survient.